

Escanear un código QR ya es algo cotidiano: puede servir para consultar el menú de un restaurante, pagar un estacionamiento, abrir una promoción o revisar información de un paquete.
La mayoría cumple exactamente esa función, pero también existen códigos QR falsos que llevan a páginas distintas de las que esperabas. A esta modalidad de engaño se le conoce como quishing y puede aparecer tanto en espacios físicos como en mensajes, correos o anuncios.
El detalle es que un QR manipulado no siempre se distingue a simple vista. Por eso, antes de escanear o continuar hacia una página, conviene revisar algo más sencillo: si el código tiene sentido en ese lugar, quién parece haberlo colocado y qué dirección intenta abrir tu celular.
El quishing es phishing escondido detrás de un QR
Esta modalidad se conoce como quishing y también puede encontrarse escrita como QRishing. En esencia, es phishing: alguien intenta engañarte para que entregues información, autorices un pago o visites un sitio malicioso. Lo que cambia es la forma de llegar hasta ahí.
Un delincuente puede pegar su propio QR encima del código legítimo de un estacionamiento, restaurante o anuncio. También puede enviarlo en un correo, mensaje, supuesto aviso de paquetería o promoción.
La Secretaría de Seguridad y Protección Ciudadana (SSPC) advirtió en México durante 2026 precisamente sobre el uso de códigos falsificados en lugares públicos y comunicaciones digitales. La dependencia recomienda verificar la procedencia del código antes de escanearlo.
El fenómeno tampoco es aislado. La empresa de ciberseguridad ESET informó que alrededor del 11% de los correos de phishing que detectó durante el primer semestre de 2026 contenían códigos QR y situó a México entre los países con mayor proporción de detecciones de este vector.
El QR no necesita parecer sospechoso. Su ventaja para el atacante es otra: oculta el destino hasta que el celular lo interpreta.
Qué revisar antes de escanear
No necesitas una aplicación especial ni conocimientos de ciberseguridad. Unos segundos de comprobación suelen ser más útiles.
-
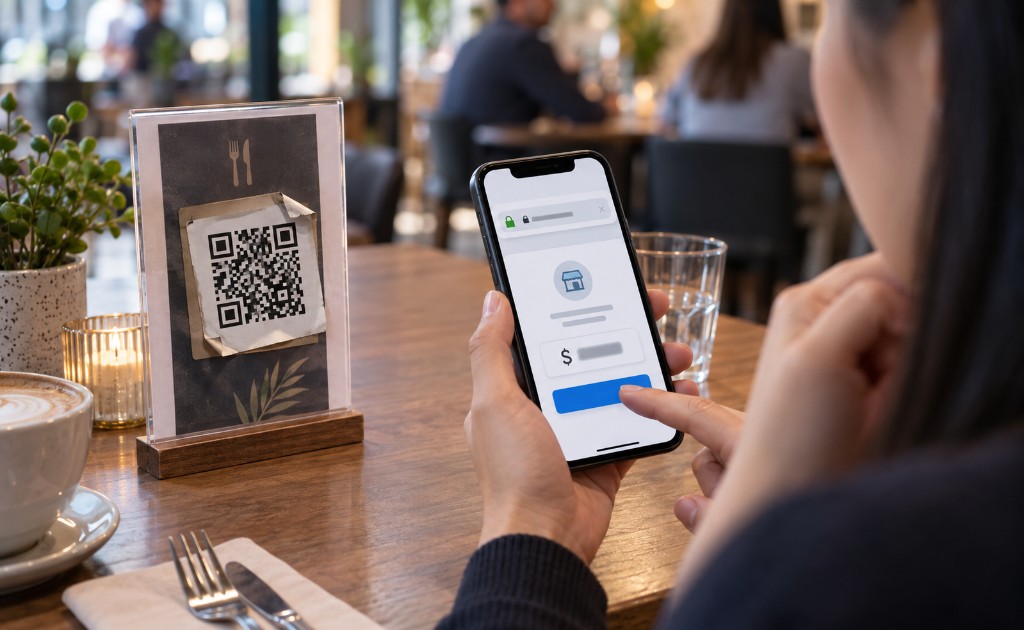
Mira el contexto físico. Si el QR está impreso en una etiqueta colocada encima de otra, está mal alineado con el anuncio o parece añadido de forma improvisada a un parquímetro, menú o terminal de pago, conviene no utilizarlo.
-
Pregúntate si esperabas ese código. Un supuesto paquete, multa, premio o problema con una cuenta que aparece sin contexto merece más precaución. La Comisión Federal de Comercio de Estados Unidos (FTC) también ha documentado QR fraudulentos colocados sobre códigos legítimos de estacionamiento y enviados mediante mensajes para generar urgencia.
-
Busca otra ruta oficial. Si el QR supuestamente pertenece a un banco, comercio, paquetería o institución, abre tú mismo su aplicación o escribe su sitio web. No necesitas demostrar que el código es falso para decidir no utilizarlo.
-
Revisa la dirección antes de continuar. Muchos celulares muestran una vista previa del enlace después de detectar el QR. Lee el dominio completo y busca letras cambiadas, nombres extraños o direcciones que intenten parecerse a una empresa conocida.
El candado o https protegen la conexión, pero por sí solos no prueban que la página pertenezca a quien dice pertenecer. Si necesitas revisar esto con más detalle, consulta nuestra guía sobre cómo saber si una página es segura antes de comprar o abrir un enlace.
En un pago hay una comprobación adicional: antes de autorizar, revisa dentro de la aplicación quién recibirá el dinero y cuál es el importe. No confirmes solamente porque el QR estaba colocado en un establecimiento conocido.
Ya escaneaste el QR: importa lo que ocurrió después
Haber escaneado el código no basta para saber si hubo un problema. El siguiente paso depende de lo que ocurrió después: si solo viste el enlace, si abriste la página, si escribiste datos o si autorizaste alguna acción.
Si el teléfono únicamente mostró una dirección y no la abriste, simplemente cancela el proceso.
Si abriste la página pero no escribiste información, evita autorizar después notificaciones, descargas, permisos o instalaciones solicitadas por ese sitio. Cierra la página y entra al servicio por su aplicación o dirección oficial.
Si escribiste una contraseña, cámbiala desde el sitio legítimo y activa autenticación en dos pasos cuando esté disponible. Si utilizabas esa misma contraseña en otros servicios, también conviene cambiarla allí.
Si proporcionaste datos bancarios o autorizaste un pago, comunícate con tu institución financiera desde su aplicación, teléfono oficial o sucursal y revisa movimientos recientes.
Y si descargaste una aplicación o archivo después de escanear el QR, elimina lo que no reconozcas y revisa los permisos concedidos. La FTC advierte que los QR maliciosos pueden conducir a sitios falsos y también utilizarse para distribuir software dañino.
Hay además un caso que merece tratamiento aparte: los QR utilizados para engañarte y vincular tu cuenta de WhatsApp con otro dispositivo.
Si el código apareció en ese contexto, nuestra guía sobre códigos QR fraudulentos en WhatsApp explica qué revisar sin mezclar ambos tipos de fraude.
Una regla sencilla funciona mejor que memorizar todas las estafas
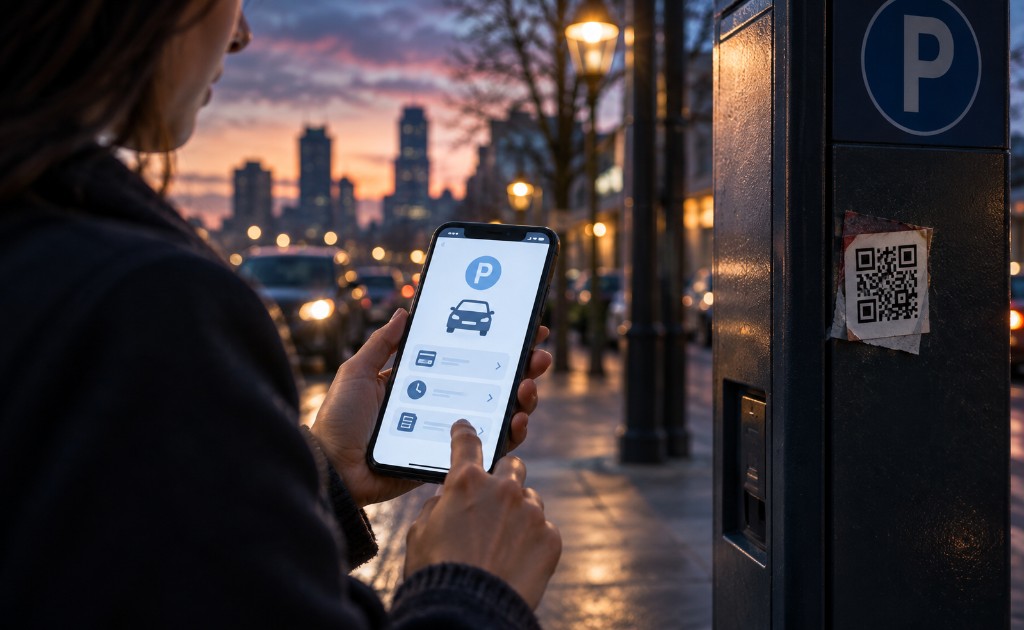
Los códigos QR legítimos siguen siendo una forma práctica de abrir menús, pagar, consultar información o iniciar procesos. El objetivo no es dejar de utilizarlos.
La regla útil es más sencilla:
si un QR inesperado quiere llevarte a entregar contraseñas, datos bancarios, descargar algo o realizar un pago, detente y llega al mismo servicio por un canal oficial iniciado por ti.
Eso funciona en un estacionamiento, un restaurante, un paquete, un anuncio o un mensaje. El diseño del QR puede cambiar. La comprobación que haces antes de confiar en él, no.
Preguntas frecuentes sobre códigos QR falsos
¿Me pueden robar dinero solo por escanear un código QR?
En general, escanear un QR por sí solo no equivale a autorizar un pago. El riesgo aparece cuando el código te dirige a una página falsa, intenta que introduzcas datos bancarios, descargues algo o abre una plataforma de pago donde terminas confirmando una operación.
Antes de pagar, revisa siempre el nombre del destinatario y el importe que muestra tu aplicación.
¿Qué hago si pagué mediante un código QR falso?
Contacta cuanto antes a tu banco o proveedor de pago utilizando su aplicación, teléfono o sitio oficial y explica lo ocurrido. Guarda el comprobante, la dirección web que se abrió, capturas de pantalla y, si todavía es posible hacerlo sin exponerte, una fotografía del QR.
La Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF) advierte que los códigos QR también pueden ser alterados para dirigir pagos a cuentas distintas de las del comercio.
¿Dónde puedo reportar un fraude con código QR en México?
Además de avisar al comercio, banco o institución cuya identidad fue utilizada, puedes comunicarte con la Guardia Nacional al 088. Su área de atención puede orientarte para realizar un reporte y recomienda conservar evidencias como fotografías, comprobantes, capturas de pantalla y mensajes.
¿Un código QR puede instalar un virus en el celular?
El QR contiene información que el teléfono interpreta, como una dirección web. El peligro suele aparecer cuando esa dirección lleva a un sitio que intenta descargar software, instalar una aplicación o convencerte de conceder permisos.
La Secretaría de Seguridad y Protección Ciudadana (SSPC) ha advertido que algunos QR falsos pueden dirigir a páginas fraudulentas o provocar la descarga de software malicioso. Por eso conviene evitar cualquier instalación que comience después de abrir un QR que no esperabas.
¿Qué hago si encuentro un QR pegado encima de otro?
No lo escanees para comprobar qué contiene. Si está en un restaurante, comercio, estacionamiento o establecimiento, avisa al responsable del lugar para que pueda verificarlo y retirarlo si fue manipulado.
La SSPC ha documentado precisamente la colocación de códigos falsificados sobre QR legítimos en espacios públicos, incluidos parquímetros, restaurantes y carteles.
Fuentes y recursos consultados
-
Secretaría de Seguridad y Protección Ciudadana (SSPC): recomendaciones para prevenir fraudes con códigos QR - Explica cómo se utilizan códigos QR falsificados sobre códigos legítimos en parquímetros, restaurantes y anuncios, además de ofrecer recomendaciones para verificar su procedencia antes de escanearlos.
-
Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF): alerta sobre quishing y fraudes con códigos QR - Fuente institucional mexicana sobre el uso de códigos QR para dirigir a páginas fraudulentas, obtener información financiera o modificar el destino de un pago.
-
Comisión Federal de Comercio de Estados Unidos (FTC): cómo detectar códigos QR fraudulentos en estacionamientos - Detalla casos de códigos colocados sobre QR legítimos y explica qué revisar en la dirección web antes de continuar, además de qué hacer después de escanear uno sospechoso.
-
ESET Threat Report H1 2026: crecimiento del phishing mediante códigos QR - Reporte de la empresa de ciberseguridad ESET sobre la evolución del quishing durante el primer semestre de 2026, incluyendo la presencia de códigos QR en correos de phishing y datos de detecciones en México.
Lecturas recomendadas
-
Código QR fraudulento en WhatsApp: cómo detectar una estafa - Explica el caso específico de códigos QR utilizados para vincular dispositivos y tomar control de una cuenta de WhatsApp, una variante que complementa la guía general sobre quishing.
-
Cómo saber si una página es segura antes de comprar o abrir un enlace - Ayuda a revisar el dominio, la dirección y otras señales de una página antes de introducir información, algo especialmente útil cuando un QR abre un sitio que no conoces.
-
Smishing: cómo detectar un SMS fraudulento y qué hacer si abriste el enlace - Explica cómo funcionan los fraudes enviados por SMS y qué hacer después de abrir un enlace sospechoso, una técnica que comparte con el quishing el objetivo de llevar al usuario hacia una página falsa.
-
Vishing: cómo detectar una llamada bancaria falsa y qué hacer si diste datos - Analiza los fraudes que utilizan llamadas y suplantación de identidad para obtener información bancaria, complementando las principales variantes de phishing tratadas en el artículo.
-
Mensaje de paquete retenido: cómo saber si es una estafa - Explica cómo reconocer mensajes falsos de paquetería, uno de los contextos en los que también pueden utilizarse enlaces o códigos QR para dirigir al usuario hacia sitios fraudulentos.
-
Robo de identidad en México: cómo detectarlo y qué hacer si usaron tus datos - Detalla qué hacer cuando información personal ya fue utilizada por terceros, útil si una página abierta mediante un QR falso consiguió datos del usuario.
-
Qué hacer si fuiste víctima de fraude por transferencia bancaria - Explica los pasos posteriores a una transferencia realizada a un estafador y cómo conservar información de la operación, especialmente relevante para fraudes con QR utilizados como método de pago.
-
Cómo detectar un duplicado de SIM y qué hacer para protegerte - Aborda el SIM swapping y cómo proteger las cuentas cuando un atacante intenta controlar el número telefónico, otro riesgo relacionado con el robo de credenciales y accesos.
-
Recuperar cuenta de WhatsApp: qué hacer si te la robaron - Ofrece una guía de recuperación cuando un tercero ya obtuvo acceso a WhatsApp, incluido el control de dispositivos vinculados que puede producirse mediante engaños con códigos QR.
-
Llamadas desconocidas en WhatsApp: qué revisar antes de contestar - Explica cómo evaluar una comunicación inesperada antes de confiar en quien está del otro lado, aplicando el mismo principio de verificación que ayuda a evitar el quishing.
-
Apps montadeudas: cómo detectarlas antes de pedir un préstamo - Muestra cómo verificar una aplicación y una financiera antes de entregar datos personales o permisos, útil para reforzar el hábito de comprobar el destino antes de confiar en un enlace o QR.
-
Fraudes con IA en México: cómo protegerte desde tu celular - Revisa otras formas actuales de fraude digital y suplantación apoyadas en inteligencia artificial, ampliando el contexto de amenazas que pueden llegar al usuario desde su propio celular.
