

Un servicio que usaste hace años puede sufrir una filtración hoy y exponer información que todavía te identifica: tu correo electrónico, teléfono o incluso una contraseña antigua.
Lo importante es no confundir dos situaciones. Que tu dirección aparezca en una filtración de datos no significa automáticamente que alguien haya entrado a tu correo. Sí significa que cierta información relacionada contigo quedó expuesta y vale la pena revisar qué fue afectado.
Puedes comprobarlo sin instalar aplicaciones y, en muchos casos, en pocos minutos.
Primero comprueba qué información quedó expuesta
Una de las herramientas más conocidas es Have I Been Pwned. Al introducir tu dirección de correo, el servicio busca si aparece dentro de las filtraciones conocidas que tiene registradas y muestra en qué incidentes fue encontrada.
Have I Been Pwned explica que una brecha ocurre cuando información almacenada por un servicio queda expuesta accidentalmente o mediante un ataque. Su búsqueda permite identificar dónde apareció una dirección, pero no almacena las contraseñas de esas filtraciones junto al correo del usuario.
Otra opción es Mozilla Monitor, que utiliza información de Have I Been Pwned para revisar si un correo aparece en brechas conocidas y puede avisarte cuando detecta nuevas exposiciones.
Si obtienes resultados, no te fijes únicamente en la cantidad de filtraciones. Lo que realmente importa es qué datos fueron expuestos.
Una fuga de datos puede incluir únicamente tu correo, mientras que otra puede involucrar números telefónicos, fechas de nacimiento, nombres de usuario o credenciales de acceso.
También puedes revisar si una contraseña ya fue filtrada
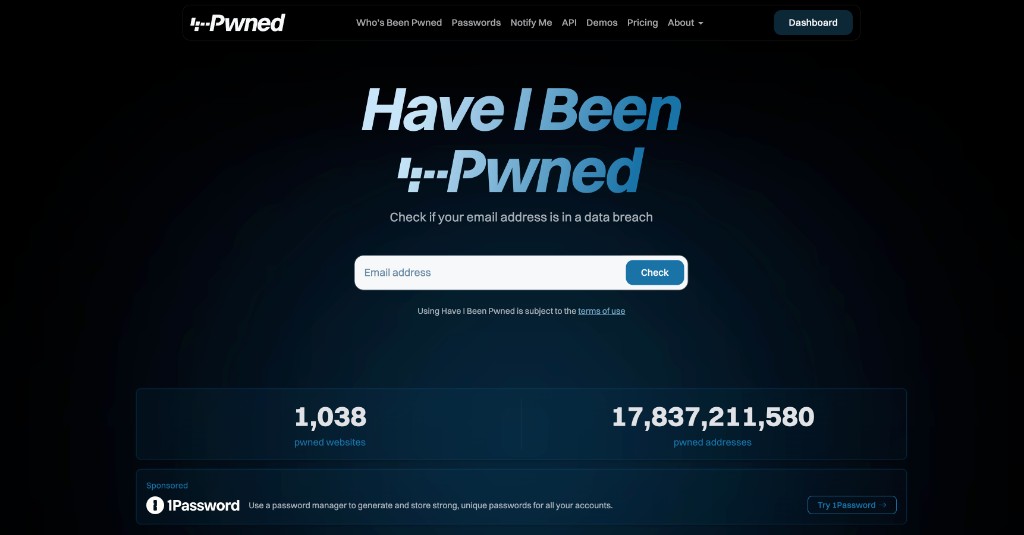
Have I Been Pwned tiene una herramienta separada llamada Pwned Passwords, diseñada para comprobar si una contraseña apareció anteriormente en conjuntos de credenciales expuestas.
La consulta no relaciona esa contraseña con tu dirección de correo. Además, el servicio utiliza un sistema de k-anonymity: la contraseña se transforma localmente y sólo se envía una pequeña parte de su hash para realizar la comparación, no la contraseña completa.
Si aparece una coincidencia, esa contraseña ya debe considerarse comprometida y no conviene seguir utilizándola, aunque nunca hayas detectado movimientos extraños en tus cuentas.
También puedes hacer una revisión desde el Administrador de contraseñas de Google si guardas tus credenciales allí. La herramienta identifica contraseñas expuestas, débiles o utilizadas en varias cuentas y permite iniciar la revisión desde Chrome o passwords.google.com.
Evita, en cambio, escribir tus contraseñas en cualquier página que prometa decirte si fueron hackeadas. Para una comprobación de este tipo conviene utilizar únicamente servicios reconocidos y acceder directamente a su sitio oficial.
Qué hacer si encuentras tus datos
Encontrar tu correo en una filtración antigua no exige necesariamente cambiar todas tus contraseñas. La respuesta depende de los datos que hayan quedado expuestos.
Si la brecha incluyó una contraseña que todavía utilizas, actúa primero sobre esa cuenta:
-
Cambia la contraseña por una diferente y única.
-
Cámbiala también en otros servicios donde hayas reutilizado la misma clave o una muy parecida.
-
Activa la verificación en dos pasos.
-
Revisa los dispositivos y sesiones que tienen acceso a la cuenta.
-
Comprueba que el correo y teléfono de recuperación sigan siendo tuyos.
-
Si se trata de un correo electrónico, revisa reglas de reenvío o mensajes enviados que no reconozcas.
La FTC recomienda utilizar contraseñas diferentes para cada servicio y activar un segundo factor de autenticación. Cuando existen varias opciones, una aplicación de autenticación o una llave de seguridad ofrece mayor protección que depender únicamente de códigos recibidos por SMS o correo.
Google recomienda igualmente revisar la actividad reciente y los dispositivos conectados cuando existen indicios de que otra persona pudo acceder a la cuenta.
Si no aparece nada, tampoco significa que puedas olvidarte de la seguridad
Esta es quizá la parte más importante de la comprobación.
Si Have I Been Pwned o Mozilla Monitor no encuentran tu correo, significa que no aparece en las filtraciones conocidas por esos servicios, no que sea imposible que tus datos hayan sido expuestos en algún momento.
Lo mismo sucede con una contraseña. Pwned Passwords aclara que no encontrar una coincidencia no demuestra que la clave sea segura; sólo indica que no aparece dentro de su base de datos.
Por eso, más que revisar una vez y olvidarse del tema, lo útil es aprovechar el resultado para corregir los puntos débiles: dejar de reutilizar contraseñas, activar la verificación en dos pasos y prestar atención a los avisos de actividad que no reconozcas.
Una filtración no siempre significa que tu cuenta fue hackeada. Pero sí puede ser la señal que necesitabas para cerrar una puerta antes de que alguien intente abrirla.
Preguntas frecuentes sobre filtraciones de datos
¿Qué hago si en la filtración aparecen mi CURP, RFC o datos de identificación?
Que estos datos hayan sido expuestos no significa por sí solo que alguien ya haya suplantado tu identidad, pero sí aumenta el riesgo de fraude. Conviene vigilar movimientos financieros, solicitudes de crédito o comunicaciones sospechosas que utilicen información personal para parecer legítimas.
Si también quedaron comprometidos los archivos o credenciales de tu e.firma, el riesgo es mayor. El SAT señala que la e.firma es personal e intransferible y permite revocar el certificado cuando sea necesario.
¿Qué hago si también se filtraron datos de mi tarjeta o cuenta bancaria?
Contacta directamente a tu banco utilizando sus canales oficiales y revisa movimientos, cargos y productos que no reconozcas. No esperes a que aparezca un fraude para avisar si la información expuesta puede permitir operaciones financieras.
La CONDUSEF recomienda informar a la institución financiera, revisar el historial crediticio y presentar una reclamación cuando existan afectaciones relacionadas con robo de identidad.
¿Dónde puedo reportar un ciberdelito en México?
La Guardia Nacional CERT-MX indica que puedes llamar al 088 para recibir orientación ante un posible ciberdelito. También recomienda conservar capturas de pantalla, mensajes, comprobantes y demás evidencias, sin modificar ni difundir el material que pueda servir para una denuncia.
¿Tengo que cambiar mi contraseña si la filtración ocurrió hace varios años?
Sí, si todavía utilizas esa contraseña o una variante muy parecida. Una base de datos antigua puede seguir siendo útil para intentar acceder a otros servicios cuando las personas reutilizan sus claves.
Si aquella contraseña ya fue reemplazada por una diferente y única, el riesgo relacionado con esa credencial concreta disminuye. Aun así, conviene mantener activa la autenticación en dos pasos.
¿Have I Been Pwned puede mostrar cuál es mi contraseña filtrada?
No. La búsqueda por correo permite saber en qué filtraciones conocidas apareció una dirección, pero no muestra una contraseña asociada a ella.
La herramienta Pwned Passwords funciona por separado y permite comprobar si una contraseña determinada ha aparecido anteriormente en conjuntos de credenciales filtradas; no sirve para descubrir la contraseña actual de una cuenta.
Fuentes y recursos consultados
-
Have I Been Pwned: preguntas frecuentes sobre filtraciones de datos — Explica cómo funciona el servicio, qué considera una filtración y qué información permite consultar mediante una dirección de correo electrónico.
-
Have I Been Pwned: Pwned Passwords — Herramienta oficial para comprobar si una contraseña ha aparecido previamente en filtraciones de datos conocidas.
-
Mozilla Monitor: comprobación de filtraciones de datos — Servicio de Mozilla que permite revisar si una dirección de correo electrónico aparece en filtraciones conocidas y conocer qué información pudo quedar expuesta.
-
Google: revisión de contraseñas vulneradas — Documentación oficial del Administrador de contraseñas de Google para detectar credenciales expuestas, débiles o reutilizadas.
-
Guardia Nacional CERT-MX: qué hacer ante un ciberdelito — Recomendaciones oficiales para usuarios en México sobre conservación de evidencias, orientación mediante el 088 y presentación de una denuncia.
Lecturas recomendadas
-
Phishing: cómo identificar un correo o enlace falso y qué hacer - Explica cómo reconocer correos y enlaces fraudulentos, especialmente útil porque una dirección expuesta en una filtración puede terminar recibiendo intentos de phishing más convincentes.
-
Robo de identidad en México: cómo detectarlo y qué hacer si usaron tus datos - Complementa la guía cuando una filtración afecta CURP, datos personales u otra información que podría utilizarse para suplantar la identidad en México.
-
Cómo saber si una página es segura antes de comprar o abrir un enlace - Ayuda a verificar sitios y enlaces antes de introducir credenciales, algo especialmente importante después de descubrir que un correo o contraseña fue expuesto.
-
Smishing: cómo detectar un SMS fraudulento y qué hacer si abriste el enlace - Explica cómo funcionan los fraudes por SMS y qué hacer si se abrió un enlace malicioso, un riesgo relevante cuando una filtración también incluye el número telefónico.
-
Vishing: cómo detectar una llamada bancaria falsa y qué hacer si diste datos - Complementa el artículo con una de las formas en que los delincuentes pueden aprovechar información personal para hacer llamadas fraudulentas más creíbles.
-
Cómo detectar un duplicado de SIM y qué hacer para protegerte - Explica las señales de SIM swapping y cómo reaccionar si alguien intenta tomar control del número utilizado para recibir códigos de recuperación o autenticación.
-
Cómo bloquear un celular robado y proteger tus cuentas - Reúne medidas para proteger accesos y sesiones cuando otra persona puede tener físicamente el dispositivo donde están abiertas tus cuentas.
-
Cómo recuperar mi cuenta de Instagram si no puedo entrar: qué hacer según el problema - Sirve como siguiente paso si unas credenciales comprometidas terminan provocando la pérdida de acceso a una cuenta de Instagram.
-
Recuperar cuenta de WhatsApp: qué hacer si te la robaron - Explica cómo actuar ante el robo de una cuenta de WhatsApp y qué revisar para recuperar el control y cerrar accesos no autorizados.
-
Verificación en dos pasos de WhatsApp: cómo usar la nueva contraseña - Amplía una de las principales recomendaciones del artículo: añadir una capa adicional de seguridad para reducir el riesgo de que una credencial comprometida termine en el robo de una cuenta.
-
Qué hacer si fuiste víctima de fraude por transferencia bancaria - Orienta al lector sobre los pasos que puede seguir en México cuando el problema ya pasó de una exposición de datos a una afectación económica.
-
Apps montadeudas: cómo detectarlas antes de pedir un préstamo - Explica cómo algunas aplicaciones pueden solicitar y abusar de datos personales, ayudando a entender por qué conviene limitar qué información se entrega a servicios poco confiables.
