

Un correo dice que alguien entró a tu cuenta. Otro avisa de un cargo que no reconoces. El mensaje tiene el logotipo correcto, parece urgente y te ofrece un botón para solucionar el problema.
Antes de tocarlo, hay una regla que puede evitar muchos problemas: no compruebes la historia utilizando el mismo enlace que te enviaron.
El phishing busca precisamente eso: hacerse pasar por una empresa, banco, plataforma o persona conocida para convencerte de entregar una contraseña, información bancaria u otros datos sensibles. Si alguna vez te preguntaste qué significa phishing, en la práctica es un engaño basado en confianza: el atacante intenta que seas tú quien abra la puerta.
Cómo reconocer un correo o enlace de phishing
Los correos de phishing son cada vez más convincentes. Un logotipo correcto, buena ortografía o un diseño profesional ya no bastan para demostrar que un mensaje es auténtico.
Conviene mirar el conjunto.
Revisa primero la dirección completa del remitente, no solamente el nombre que aparece en pantalla. Un mensaje puede mostrar “Netflix”, “SAT” o el nombre de tu banco mientras utiliza un dominio completamente distinto.
Después pregúntate qué intenta conseguir.
Las alertas de seguridad falsas, facturas que no esperabas, premios, paquetes retenidos y avisos de suspensión son ejemplos de phishing frecuentes porque crean curiosidad, miedo o urgencia. Microsoft señala precisamente estas tácticas entre las señales habituales de un correo fraudulento.
También desconfía cuando el mensaje te pide iniciar sesión, confirmar una tarjeta, descargar un archivo, instalar una aplicación o proporcionar un código de verificación.
Si estás en una computadora y tu navegador o aplicación de correo permite visualizar el destino de un enlace sin abrirlo, revisa el dominio. Pequeñas diferencias, letras cambiadas o nombres añadidos pueden llevar a una página que imita perfectamente al sitio original.
Y recuerda algo importante: tener HTTPS o mostrar un candado no convierte una página en legítima. Un sitio diseñado para robar contraseñas también puede utilizar una conexión cifrada.
Cuando tengas dudas, cierra el mensaje y abre tú mismo la aplicación oficial o escribe la dirección del servicio en el navegador. Guardia Nacional CERT-MX recomienda comprobar este tipo de notificaciones utilizando medios oficiales independientes del mensaje recibido.
El phishing tampoco vive únicamente en el correo. Cuando el mismo engaño llega mediante SMS se conoce como smishing. Si utiliza un código QR para llevarte a una página falsa, puedes revisar nuestra guía para detectar un código QR falso o quishing.
Ya hiciste clic: lo importante es qué ocurrió después
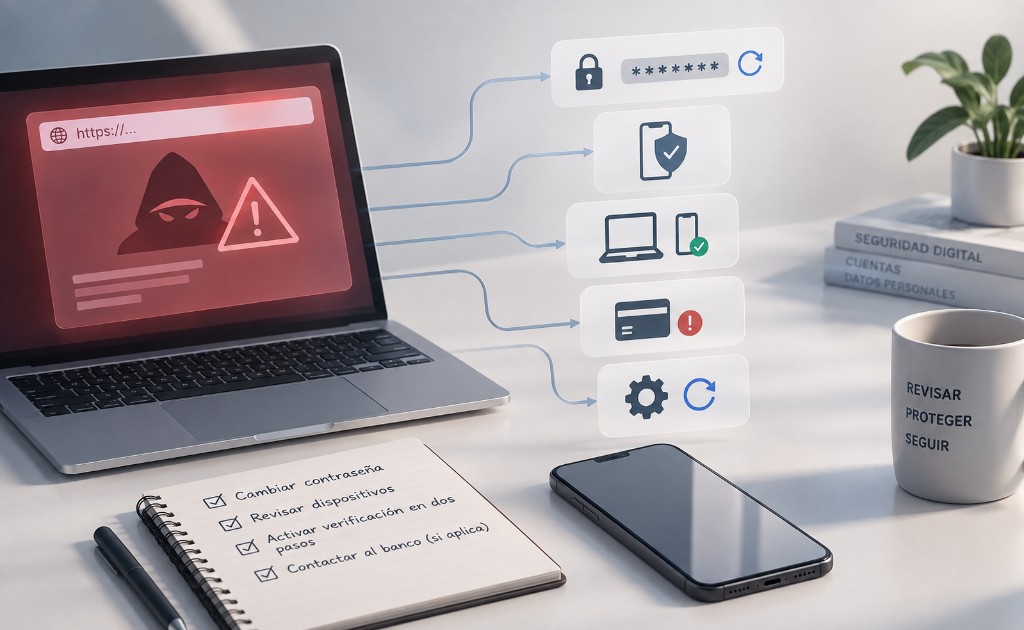
Abrir un enlace por accidente no significa automáticamente que hayan robado tu cuenta. El riesgo cambia dependiendo de lo que hiciste después.
Si únicamente abriste la página y no escribiste información, no descargaste archivos ni instalaste nada, ciérrala. Revisa que no haya comenzado alguna descarga inesperada y mantén actualizado el navegador y el sistema operativo.
Si escribiste una contraseña, actúa desde un dispositivo confiable y entra directamente al servicio afectado, sin volver al enlace. Cambia esa contraseña inmediatamente y, si la reutilizabas en otras cuentas, cámbiala también ahí.
Después revisa sesiones abiertas, dispositivos conectados, correo y teléfono de recuperación y cualquier cambio que no reconozcas. Google recomienda este procedimiento cuando existe la posibilidad de que otra persona haya obtenido acceso a una cuenta.
Activa además la verificación en dos pasos. Si el servicio permite utilizar una passkey o llave de seguridad, puede ofrecer una protección adicional frente al robo de contraseñas.
Si proporcionaste números de tarjeta, información bancaria, NIP u otros datos financieros, comunícate con tu banco utilizando su aplicación, el número impreso en tu tarjeta o su sitio oficial. No uses teléfonos incluidos en el correo sospechoso. CONDUSEF recomienda contactar inmediatamente a la institución financiera cuando se ha entregado información confidencial a un sitio fraudulento.
Si además descargaste o instalaste una aplicación desde el mensaje, deja de utilizarla para realizar operaciones sensibles hasta revisar el dispositivo. CONDUSEF volvió a advertir en septiembre de 2026 que las aplicaciones provenientes de enlaces recibidos por correo, SMS o mensajería pueden utilizarse para obtener información personal y financiera.
En un equipo de trabajo, informa también al área de TI o seguridad antes de intentar resolver todo por tu cuenta.
Cómo evitar el phishing sin desconfiar de todo
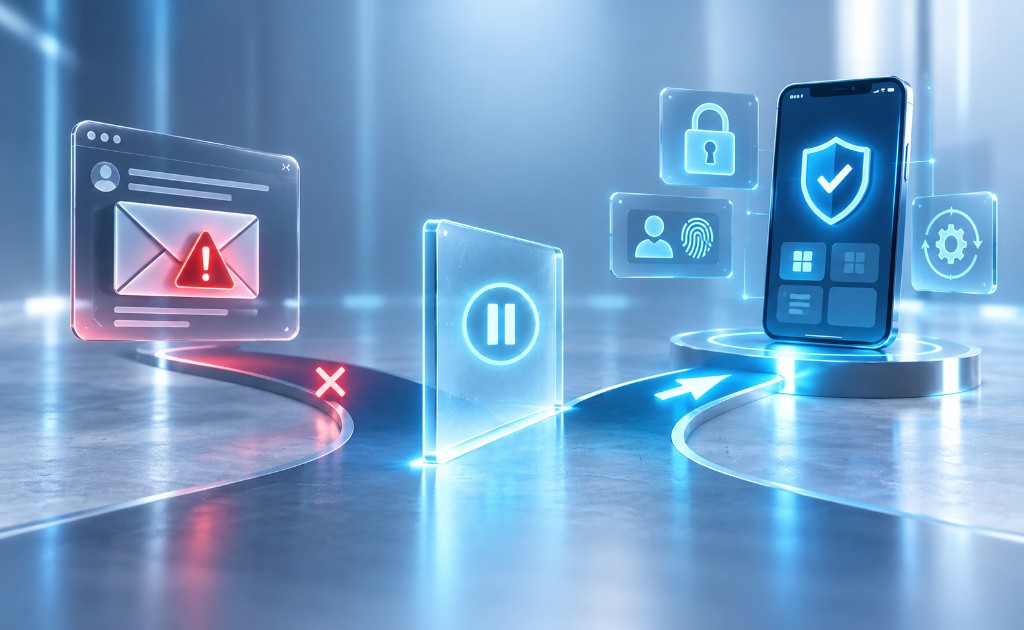
No necesitas memorizar todos los dominios fraudulentos ni convertir cada correo en una investigación.
La defensa más práctica consiste en separar el mensaje de la acción.
Si recibes un aviso importante, no continúes desde el botón que incluye. Abre directamente la aplicación de tu banco, correo, tienda o servicio y comprueba ahí si realmente existe una alerta.
Utiliza contraseñas diferentes para cada cuenta, activa métodos de autenticación adicionales y mantén tus dispositivos actualizados. Y cuando el correo intente obligarte a decidir en segundos, utiliza esa urgencia como una razón para verificar antes de actuar.
Si el engaño realmente era phishing, unos minutos no harán daño. Si la alerta era auténtica, el problema seguirá apareciendo cuando entres por el canal oficial.
Y si ya entregaste información o detectas accesos, movimientos o cambios que no reconoces, actúa primero para proteger tus cuentas y tu dinero. En México, Guardia Nacional CERT-MX también recibe reportes relacionados con delitos cibernéticos a través del 088.
Preguntas frecuentes sobre phishing
¿Dónde puedo reportar un intento de phishing en México?
Si fuiste víctima de un posible delito cibernético, puedes comunicarte al 088 de la Guardia Nacional, donde pueden orientarte sobre la presentación de una denuncia. Antes de borrar mensajes, correos o conversaciones relacionados con el fraude, conserva capturas de pantalla, direcciones de correo, comprobantes y cualquier otra evidencia que pueda ser útil.
Si el incidente involucra una cuenta bancaria, tarjeta o transferencia, contacta también inmediatamente a tu institución financiera mediante sus canales oficiales.
¿Cómo puedo saber si un correo que dice ser del SAT es verdadero?
El SAT cuenta con un Buscador de correos falsos donde puedes consultar direcciones sospechosas. Además, señala que no solicita por correo electrónico contraseñas o información personal, no distribuye software ni pide ejecutar o descargar archivos y no envía enlaces para realizar este tipo de acciones.
Los sitios oficiales son sat.gob.mx y gob.mx/sat. Si recibes un mensaje dudoso, es más seguro entrar directamente al portal del SAT que utilizar el enlace incluido en el correo.
¿Mi banco puede pedirme NIP, contraseña, token o código de verificación por correo?
No deberías proporcionar esos datos a partir de un correo, mensaje o enlace recibido. CONDUSEF y la Asociación de Bancos de México advierten que las solicitudes de contraseñas, NIP, códigos de verificación o datos de tarjetas son señales de alerta habituales en intentos de fraude. Ante cualquier duda, utiliza el número que aparece en tu tarjeta o los canales oficiales del banco.
¿Debo borrar inmediatamente un correo de phishing?
Si solamente identificaste un mensaje sospechoso y no interactuaste con él, puedes reportarlo como phishing o spam desde tu servicio de correo y después eliminarlo.
Pero si entregaste información, realizaste un pago o necesitas presentar una denuncia, guarda primero la evidencia. La Guardia Nacional recomienda conservar fotografías, comprobantes, capturas y mensajes relacionados con un ciberdelito.
¿Qué hago si además del enlace descargué un archivo o instalé una aplicación?
El riesgo es mayor porque el problema ya no se limita al robo de una contraseña. Un programa malicioso puede intentar capturar credenciales, interceptar códigos de verificación o incluso tomar control del dispositivo.
CONDUSEF y la Asociación de Bancos de México recomiendan que, si sospechas que el equipo fue comprometido, lo desconectes de internet, contactes a tu institución financiera si existen datos bancarios involucrados y cambies tus contraseñas desde otro dispositivo seguro.
Fuentes y recursos consultados
-
Guardia Nacional CERT-MX: qué hacer en caso de ser víctima de un ciberdelito - Explica cómo conservar evidencia, solicitar orientación mediante el 088 y proceder cuando una persona ha sido víctima de un posible delito cibernético.
-
SAT: Buscador de correos falsos - Herramienta oficial para consultar y reportar direcciones de correo sospechosas que utilizan el nombre del SAT. También aclara qué información y acciones no solicita la institución por correo electrónico.
-
CONDUSEF: recomendaciones frente al phishing y sitios falsos - Describe cómo el phishing puede utilizar correos, SMS y enlaces que aparentan provenir de bancos o comercios para obtener datos personales y financieros, y recomienda verificar directamente con la institución.
-
Microsoft Security: qué es un correo electrónico de phishing y cómo identificarlo - Detalla señales habituales de los correos fraudulentos, como remitentes sospechosos, urgencia, enlaces falsos y archivos inesperados, además de las medidas recomendadas después de interactuar con uno.
-
Google: cómo investigar actividad sospechosa y proteger una cuenta - Explica qué revisar cuando una cuenta puede haber sido comprometida, incluyendo cambio de contraseña, dispositivos conectados, métodos de recuperación y configuración de seguridad.
Lecturas recomendadas
-
Código QR falso: señales para detectar quishing a tiempo - Explica cómo el phishing puede trasladarse a códigos QR y qué revisar antes de abrir una página a partir de uno.
-
Smishing: cómo detectar un SMS fraudulento y qué hacer si abriste el enlace - Lleva las mismas técnicas de ingeniería social del phishing a mensajes SMS y explica cómo reaccionar después de abrir un enlace sospechoso.
-
Vishing: cómo detectar una llamada bancaria falsa y qué hacer si diste datos - Complementa el phishing por correo con fraudes que utilizan llamadas para obtener contraseñas, códigos o información bancaria.
-
Cómo saber si una página es segura antes de comprar o abrir un enlace - Profundiza en la revisión de dominios, HTTPS, métodos de pago y otras señales útiles antes de confiar en un enlace recibido.
-
Robo de identidad en México: cómo detectarlo y qué hacer si usaron tus datos - Explica qué hacer cuando la información obtenida mediante phishing termina utilizándose para suplantar la identidad de una persona.
-
Mensaje de paquete retenido: cómo saber si es una estafa - Analiza uno de los señuelos habituales para llevar a la víctima hacia enlaces falsos que imitan páginas de empresas de paquetería.
-
Cómo recuperar mi cuenta de Instagram si no puedo entrar - Ayuda a recuperar el acceso cuando una contraseña robada o un cambio no autorizado deja al usuario fuera de su cuenta.
-
Recuperar cuenta de WhatsApp: qué hacer si te la robaron - Explica cómo recuperar WhatsApp y revisar dispositivos vinculados cuando un engaño permitió a otra persona tomar control de la cuenta.
-
Verificación en dos pasos de WhatsApp: cómo usar la nueva contraseña - Complementa las medidas preventivas del artículo con una protección adicional frente al robo o intento de secuestro de una cuenta de WhatsApp.
-
Código QR fraudulento en WhatsApp: cómo detectar una estafa - Explica cómo un código QR puede utilizarse para vincular dispositivos ajenos y comprometer una cuenta de WhatsApp.
-
Cómo detectar un duplicado de SIM y qué hacer para protegerte - Aborda el SIM swapping, un ataque diferente al phishing pero relacionado con el robo de cuentas cuando los delincuentes intentan interceptar códigos enviados por SMS.
-
Qué hacer si fuiste víctima de fraude por transferencia bancaria - Explica los pasos a seguir cuando un engaño ya terminó en una transferencia de dinero, incluyendo la consulta de movimientos SPEI y la conservación de evidencia.
